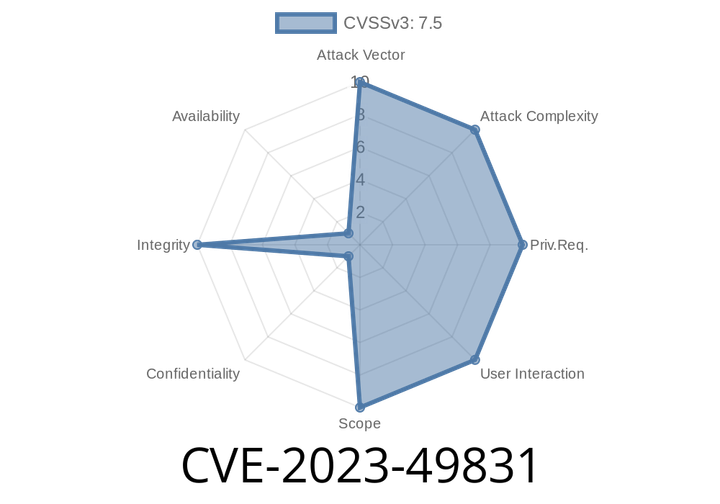
CVE-2023-49831 - Exploiting Missing Authorization in RegistrationMagic (Metagauss User Registration Forms)
Introduction
When it comes to WordPress sites, user registrations are handled by numerous plugins. One popular plugin is RegistrationMagic, developed by Metagauss. However, a significant
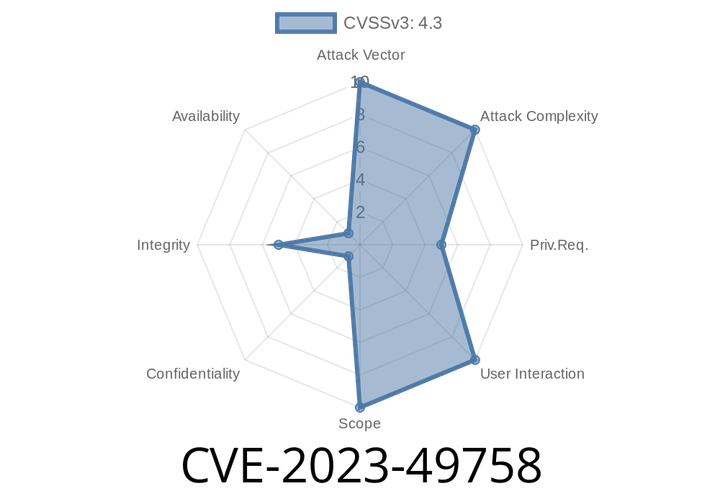
CVE-2023-49758 - Unpacking the Missing Authorization Flaw in Roland Murg's WP Booking System (Veribo) with Exploit Example
WordPress plugins make website management easy—until a security bug pops up. One such security flaw is tracked as CVE-2023-49758. This vulnerability affects
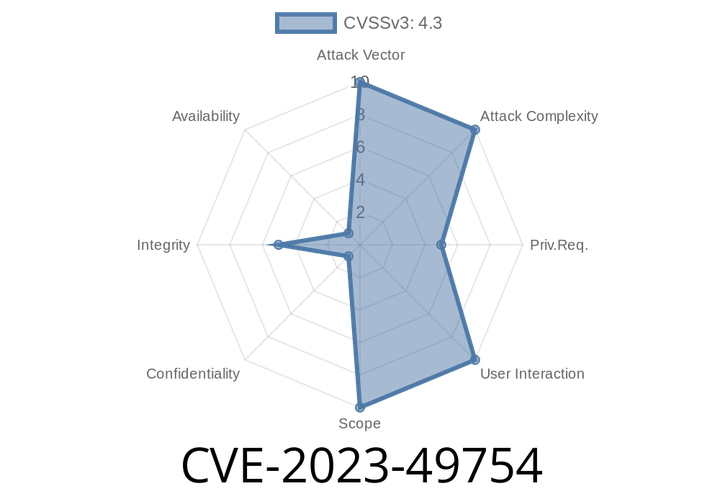
CVE-2023-49754 - Exploiting Missing Authorization in “Bulk Edit Post Titles” Plugin for WordPress
Published: June 2024
Vulnerability Score: Critical
Affected Plugin: Bulk Edit Post Titles by Yogesh Pawar, Clarion Technologies (All versions up to 5..)
Quick Summary
The
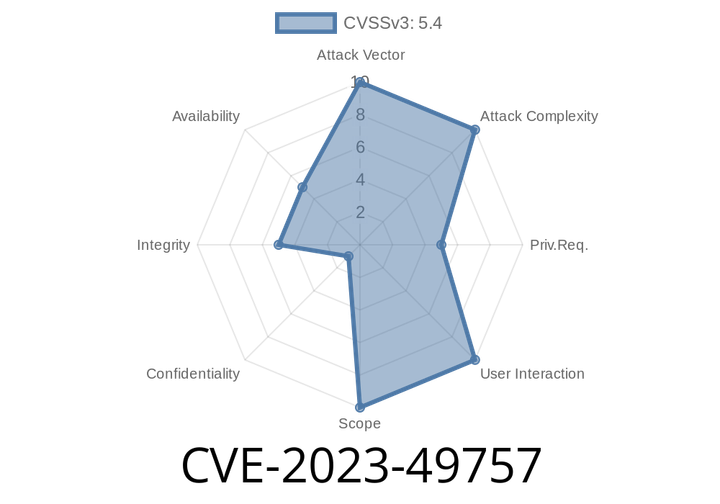
CVE-2023-49757 - Unpacking the Missing Authorization Flaw in Awesome Support (≤6.1.10)
Awesome Support is a popular support ticket system for WordPress, used by thousands to manage customer requests. But in December 2023, a critical security weakness
CVE-2023-49194 - Insertion of Sensitive Information Into Debugging Code in Importify (Dropshipping WooCommerce)—How It Works, Code Example, and Exploit Explained
In December 2023, a security flaw—CVE-2023-49194—was discovered in the popular Importify (Dropshipping WooCommerce) WordPress plugin. This vulnerability exposes sensitive data because
Episode
00:00:00
00:00:00